CSRF Password Change
 Por @gorka
Red social donde el endpoint de cambio de contraseña acepta la nueva contraseña sin verificar la contraseña actual, haciendolo vulnerable a CSRF.
Este hackeo se reportó sin recompensa
Aprende a encontrar este bug
Un hackeo real, reproducido para que lo practiques.
Crea tu cuenta y practica bugs reales que se pagaron. Descarga el entorno, encuéntralo y aprende la técnica exacta — tu camino a tu primer bounty.
hunters entrenando
labs de hackeos reales
completaciones
pagados por estos bugs
Acceso a todos los labs · sin permanencia · cancela cuando quieras
Hackers que lo han resuelto· 8


Objetivos
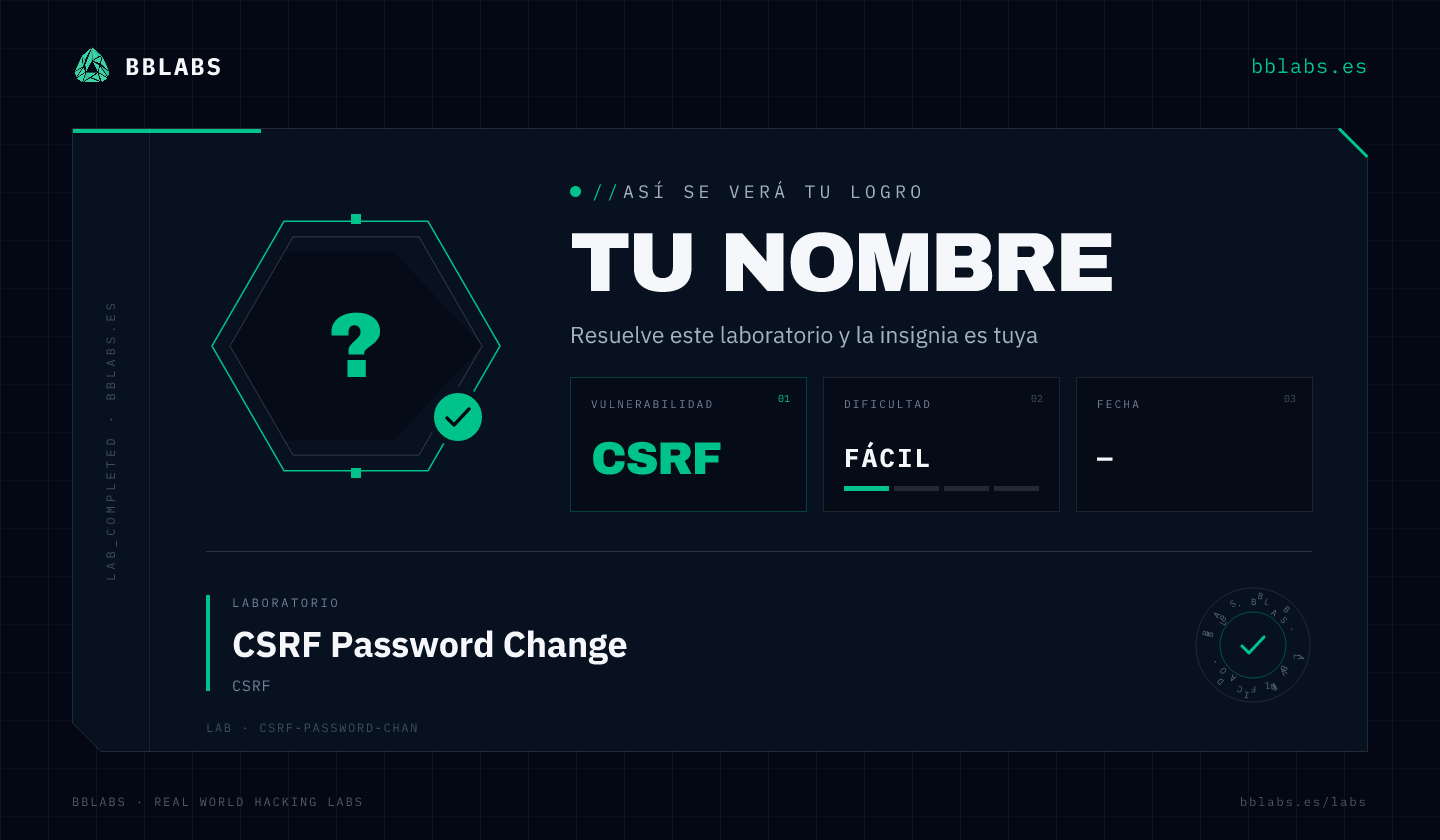
Logro que recibirás
Cuando resuelvas este lab desbloqueas este logro compartible
Writeups de la comunidad
La checklist que repaso en cada objetivo nuevo
47 comprobaciones ordenadas por coste: primero lo que te puede meter en un lío, luego lo barato, y al final lo caro — que es donde están los bounties grandes. Te la mando al correo ahora mismo.
Te das de baja en un clic, desde cualquier correo.
Despliegue
# Opcion 1: autodeploy
./autodeploy.sh

# Opcion 2: manual
docker compose up --build

# Acceder
https://localhost:1000
Compatible con macOS, Linux y Windows (Docker Desktop / WSL).
Para parar:
./autodeploy.sh destroy
# o: docker compose down -v
Contenido del Lab
La aplicacion
Chirp es una red social con gestion de cuenta y cambio de contraseña.
La vulnerabilidad
PUT /api/users/password cambia la contraseña aceptando solo newPassword sin verificar la contraseña actual ni token CSRF.
Cadena de ataque
1. Interceptar peticion de cambio de contraseña
2. Notar que no pide oldPassword
3. Crear PoC: fetch PUT con newPassword
4. Victima visita → Contraseña cambiada
5. Login con nueva contraseña → ATO
Solucion interactiva
Accede a /writeup dentro de la aplicacion para una guia paso a paso con botones interactivos.
Flag
(contraseña cambiada exitosamente)
Remediacion
- Requerir contraseña actual para cambios de contraseña
- Tokens anti-CSRF
- Rate limiting en cambio de contraseña