Aprender hacking desde 0
No hace falta que sepas programar ni que vengas de informática. Empieza mirando cómo se rompe una aplicación de verdad y sigue rompiéndola tú.
+2600 personas ya están dentro
El camino, en orden
Tres cosas, en este orden. Saltarte una es por lo que la gente lleva meses «aprendiendo hacking» sin haber roto nada todavía.
- 01Primero
Consumes
Miras cómo se rompe una aplicación de verdad, explicado de principio a fin. No hace falta que sepas nada todavía: para eso está el vídeo.

ASÍ LOS HACKERS CONSIGUEN PREMIUM GRATIS
+449.000 visualizaciones
ASÍ LOS HACKERS COMPRAN GRATIS por INTERNET
+222.000 visualizaciones
ASÍ LOS HACKERS VEN TUS FOTOS PRIVADAS
+28.000 visualizaciones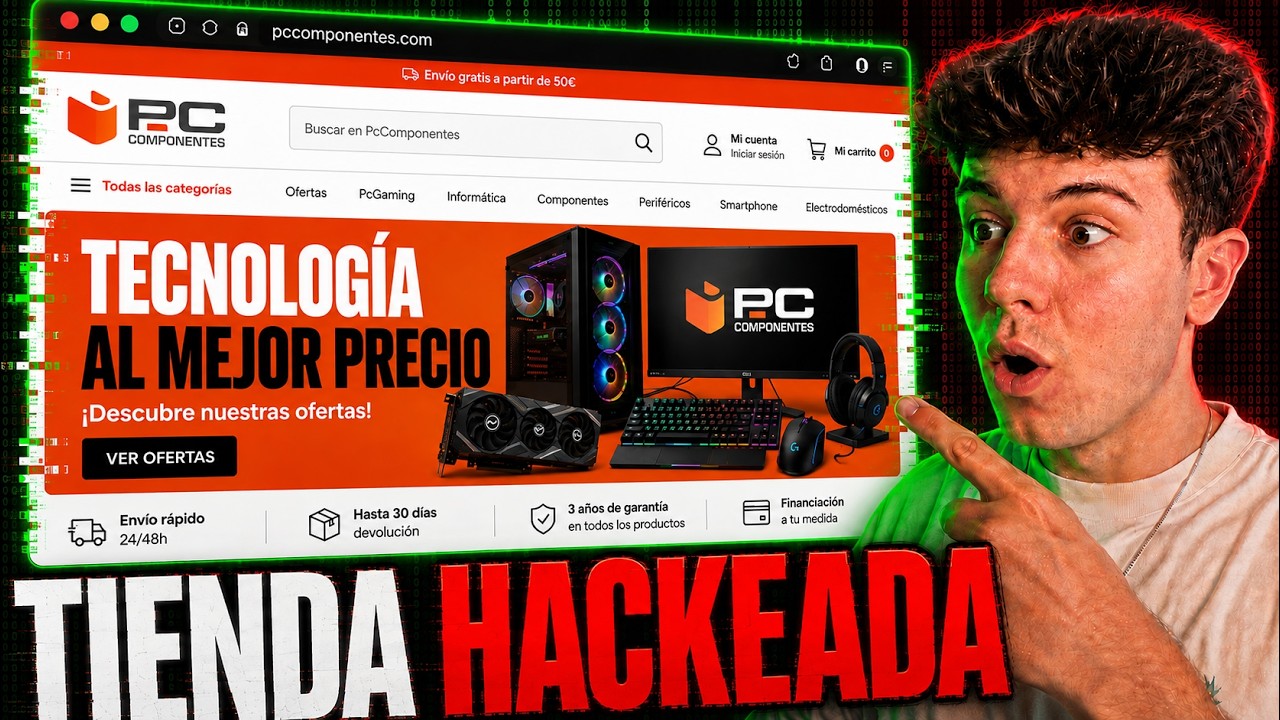
ASÍ LOS HACKERS HACKEAN TIENDAS ONLINE
+25.000 visualizaciones
ASÍ LOS HACKERS ROBAN TUS ARCHIVOS PRIVADOS
+10.000 visualizaciones
APRENDE HACKING HOY con ESTA vulnerabilidad (IDOR)
+8.000 visualizacionesCada vídeo es la resolución de un laboratorio de la plataforma
- 02Luego
Practicas
Abres ese mismo laboratorio, montado y vulnerable, y lo sacas tú. Aquí es donde se aprende: ver a alguien hacerlo no te enseña a hacerlo.
MedioPayment Bypass via Business Logic Flaw
Este hackeo fue pagado por:$1.000Business LogicAbrir el laboratorioDifícilBusiness Logic Error - Payment Bypass via Client-Side Trust Abuse
Este hackeo fue pagado por:$4.450Business LogicAbrir el laboratorioPor encima de difícilWizard Takeover ATO ( IDOR + CSRF )
Este hackeo fue pagado por:$1.500CSRFIDORAbrir el laboratorio$unzip lab.zip && cd lab·$docker compose upUn comando y lo tienes corriendo en tu máquina. Sin montar nada, sin depender de que un servidor esté levantado.
- 03Y por último
Apuntas
Escribes con tus palabras qué fallaba y cómo lo sacaste. Lo que no apuntas se te olvida, y lo que apuntas se convierte en tu metodología.
WRITEUP.mdCada laboratorio trae el suyo escrito paso a paso, para ese fallo concreto. Úsalo si te atascas, y luego escribe el tuyo.
«¿Y por dónde empiezo?»
Es la pregunta que más me hacen, y la respuesta es que no tienes que elegir.
- Los 63 laboratorios están ordenados en una hoja de ruta, de más fácil a más difícil.
- Empiezas por el primero y ya está. No tienes que decidir nada más.
- Cada uno replica un fallo que alguien encontró en una aplicación real.
- Y todos traen su writeup, por si te atascas a mitad.
En el canal voy subiendo cada semana cómo se explota una vulnerabilidad nueva. Es gratis y no hace falta que tengas cuenta aquí para verlo.
Ir al canalLa checklist que repaso en cada objetivo nuevo
47 comprobaciones ordenadas por coste: primero lo que te puede meter en un lío, luego lo barato, y al final lo caro — que es donde están los bounties grandes. Te la mando al correo ahora mismo.
Te das de baja en un clic, desde cualquier correo.
Deja de mirar y empieza a romper cosas
Los 63 laboratorios, la hoja de ruta y los writeups. Sin permanencia.
Entrar a BBLABS